SSL-VPN 대체무엇이 달라지고 무엇부터 옮기나
한눈에 보기
SSL-VPN?은 한 번 로그인하면 사내망 전체를 엽니다. Zero Trust는 요청마다 사람과 단말을 확인해 해당 앱만 엽니다.
왼쪽은 들어온 뒤를 전부 믿고, 오른쪽은 들어오는 것을 매번 봅니다.
VPN과 Zero Trust는 무엇이 다른가요?
SSL-VPN은 사내망을 통째로 열고, ZTNA?는 앱마다 문을 따로 엽니다. 나머지 차이는 모두 여기서 나옵니다.
나란히 놓고 보는 일곱 가지
| 보는 것 | SSL-VPN | Zero Trust(ZTNA) |
|---|---|---|
| 여는 단위 | 사내망 전체 | 앱 하나 |
| 기본값 | 로그인 뒤 전부 허용 | 전부 차단, 정책에 있는 것만 허용 |
| 확인 시점 | 로그인할 때 한 번 | 요청마다 사람과 단말 확인 |
| 인터넷 노출 | VPN 장비 포트를 인터넷에 개방 | 커넥터가 밖으로만 연결, 열린 포트 없음 |
| 인터넷 보호 | 별도 제품 필요 | 같은 프로그램으로 DNS와 웹 필터링(Gateway?) |
| 장비 운영 | 이중화, 펌웨어 패치, 용량 증설 | 클라우드 서비스라 장비 운영 없음 |
| 남는 기록 | 장비별 연결·해제 | 누가, 어떤 단말로, 무엇을, 결과까지 |
Zero Trust?는 «매번» 묻습니다. 들어온 뒤의 자유가 사라지는 대신 모든 요청이 기록으로 남습니다.
관리 화면으로 나란히 보려면 아래 «화면으로 비교» 일곱 절을 봅니다.
VPN은 왜 위험한가요?
들어오면 모두 «우리 편»으로 봐서입니다. 성곽과 해자? 모델이라 로그인만 넘으면 침입자도 성 안을 다닙니다.
유출 하나가 전체가 되는 구조
계정 하나가 넘어가면 침입자는 그 직원 권한으로 사내 자원 대부분을 씁니다. 망 안을 옮겨 다니는 평면 확산?을 막을 두 번째 문이 없습니다.
게이트웨이도 공인망에 열린 문이라, VPN 장비 취약점은 매년 실제 공격 대상이 되어 왔습니다.
ZTNA?는 최소 권한?으로 «어느 앱에» 닿는지를 정하고, 정책에 없는 자원은 보이지 않게 합니다.
따질 것은 «계정 하나를 뺏겼을 때 침입자가 얼마나 멀리 가나»입니다.
무엇과 비교했나요?
우리가 직접 띄운 오픈소스 SSL-VPN(Pritunl)과 실습장 랩 계정의 Cloudflare One을, 같은 관리 작업으로 나란히 놓았습니다.
왜 Pritunl인가
특정 상용 제품을 지목하지 않으면서, 상용 SSL-VPN과 같은 관리 작업을 화면으로 보여 주려고 골랐습니다. 기준은 네 가지입니다.
- 관리 화면이 있어 화면 대 화면으로 비교할 수 있다
- SSL-VPN과 같은 방식(OpenVPN, TLS)이다
- 라이선스 없이 실제 접속까지 확인할 수 있다
- 특정 상용 제품을 지목하지 않는다
| 후보 | 관리 화면 | 접속 방식 | 판단 |
|---|---|---|---|
| Pritunl | 웹 관리 화면(사용자, 서버, 경로, 로그) | OpenVPN(TLS) | 선택. 기본 기능 무료, SSO 연동만 유료 구독 |
| OpenVPN Community | 없음(설정 파일과 명령어) | OpenVPN(TLS) | 화면으로 비교할 수 없음 |
| OpenVPN Access Server | 웹 관리 화면 | OpenVPN(TLS) | 상용 제품(무료는 동시 접속 2개)이라 취지와 다름 |
| WireGuard | 없음 | WireGuard(UDP), TLS 방식 아님 | 방식이 달라 SSL-VPN 대표로 부적합 |
랩 구성(2026-10-15)은 Pritunl v1.34(OpenVPN 2.4), 조직 2개(본사, 협력사), 사용자 6명, 서버 2대(1194/udp, 1195/udp)입니다. 실제 VPN 접속까지 확인한 뒤 캡처했습니다.
비교 대상은 오픈소스 기본 설정입니다. 다만 «인터넷에 열린 장비, 접속 뒤 네트워크 단위 접근»이라는 기본 구조는 상용 SSL-VPN도 대체로 같습니다.
화면으로 비교 1. 사용자는 어떻게 등록하나요?
VPN은 VPN 안에 계정을 따로 만들고, Cloudflare One은 사내 로그인 시스템(IdP?)을 그대로 씁니다. 계정 대장이 하나로 줄어듭니다.
두 관리 화면
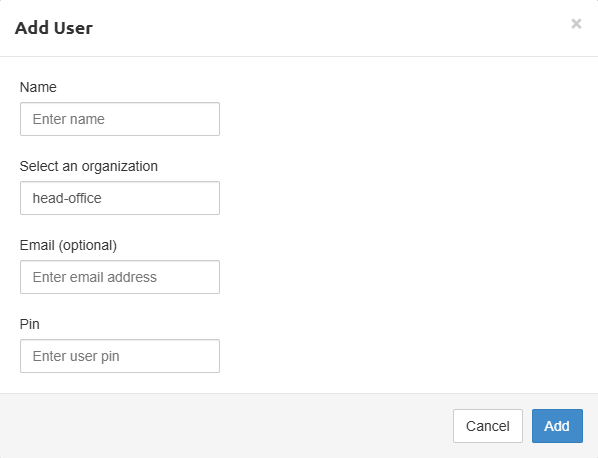
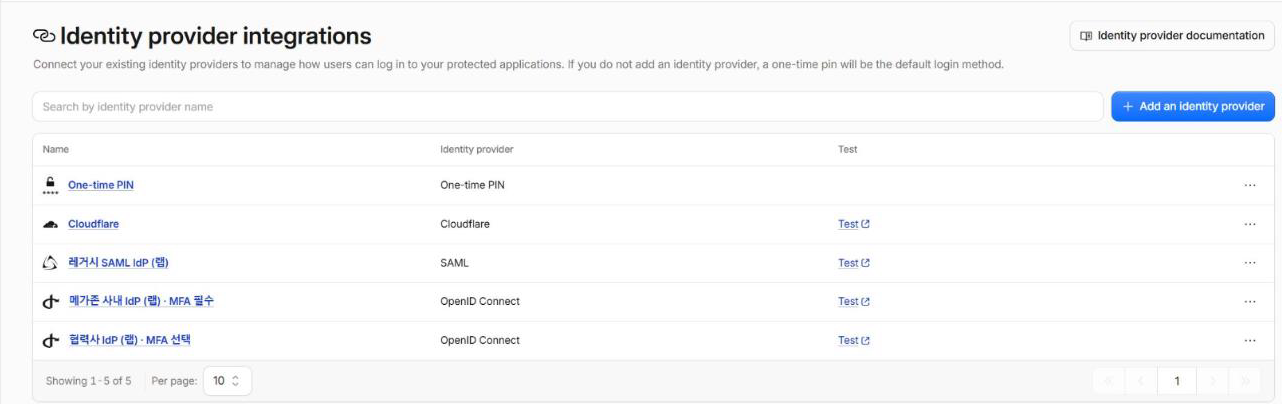
입사, 이동, 퇴사를 VPN에 따로 반영할 일이 없어집니다.
※ 비교 대상은 오픈소스 기본 설정입니다. 상용 SSL-VPN은 AD 연동이나 단말 점검 같은 기능이 다를 수 있습니다.
화면으로 비교 2. 접속하면 어디까지 닿나요?
VPN은 «어느 대역으로 길을 열지»를, Cloudflare One은 «어느 앱을 누구에게 열지»를 정합니다.
두 관리 화면
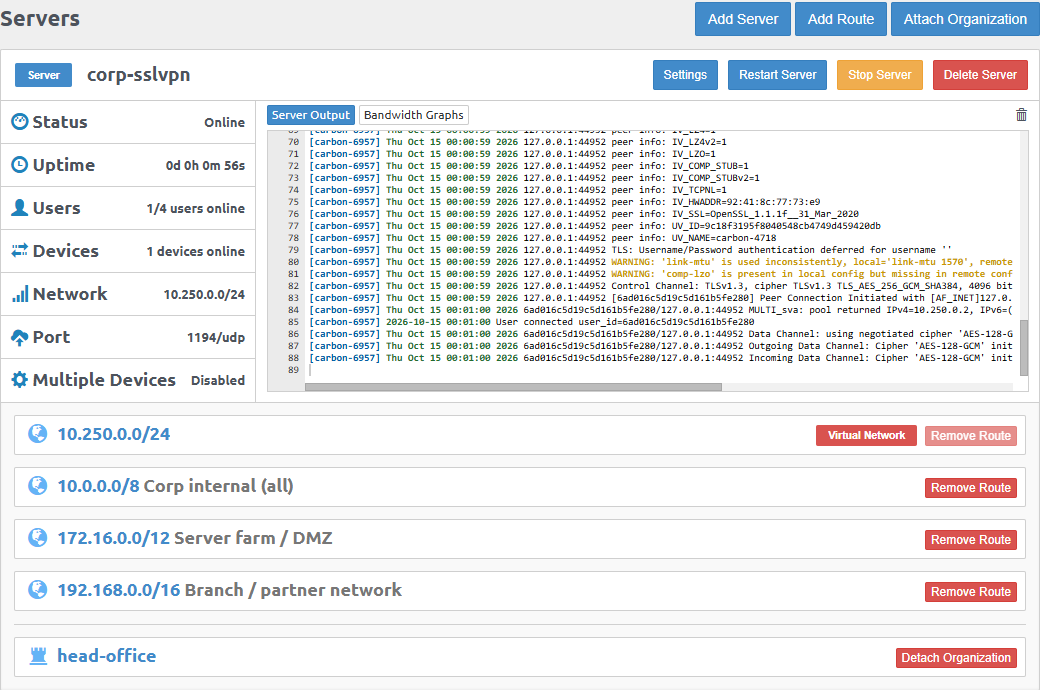
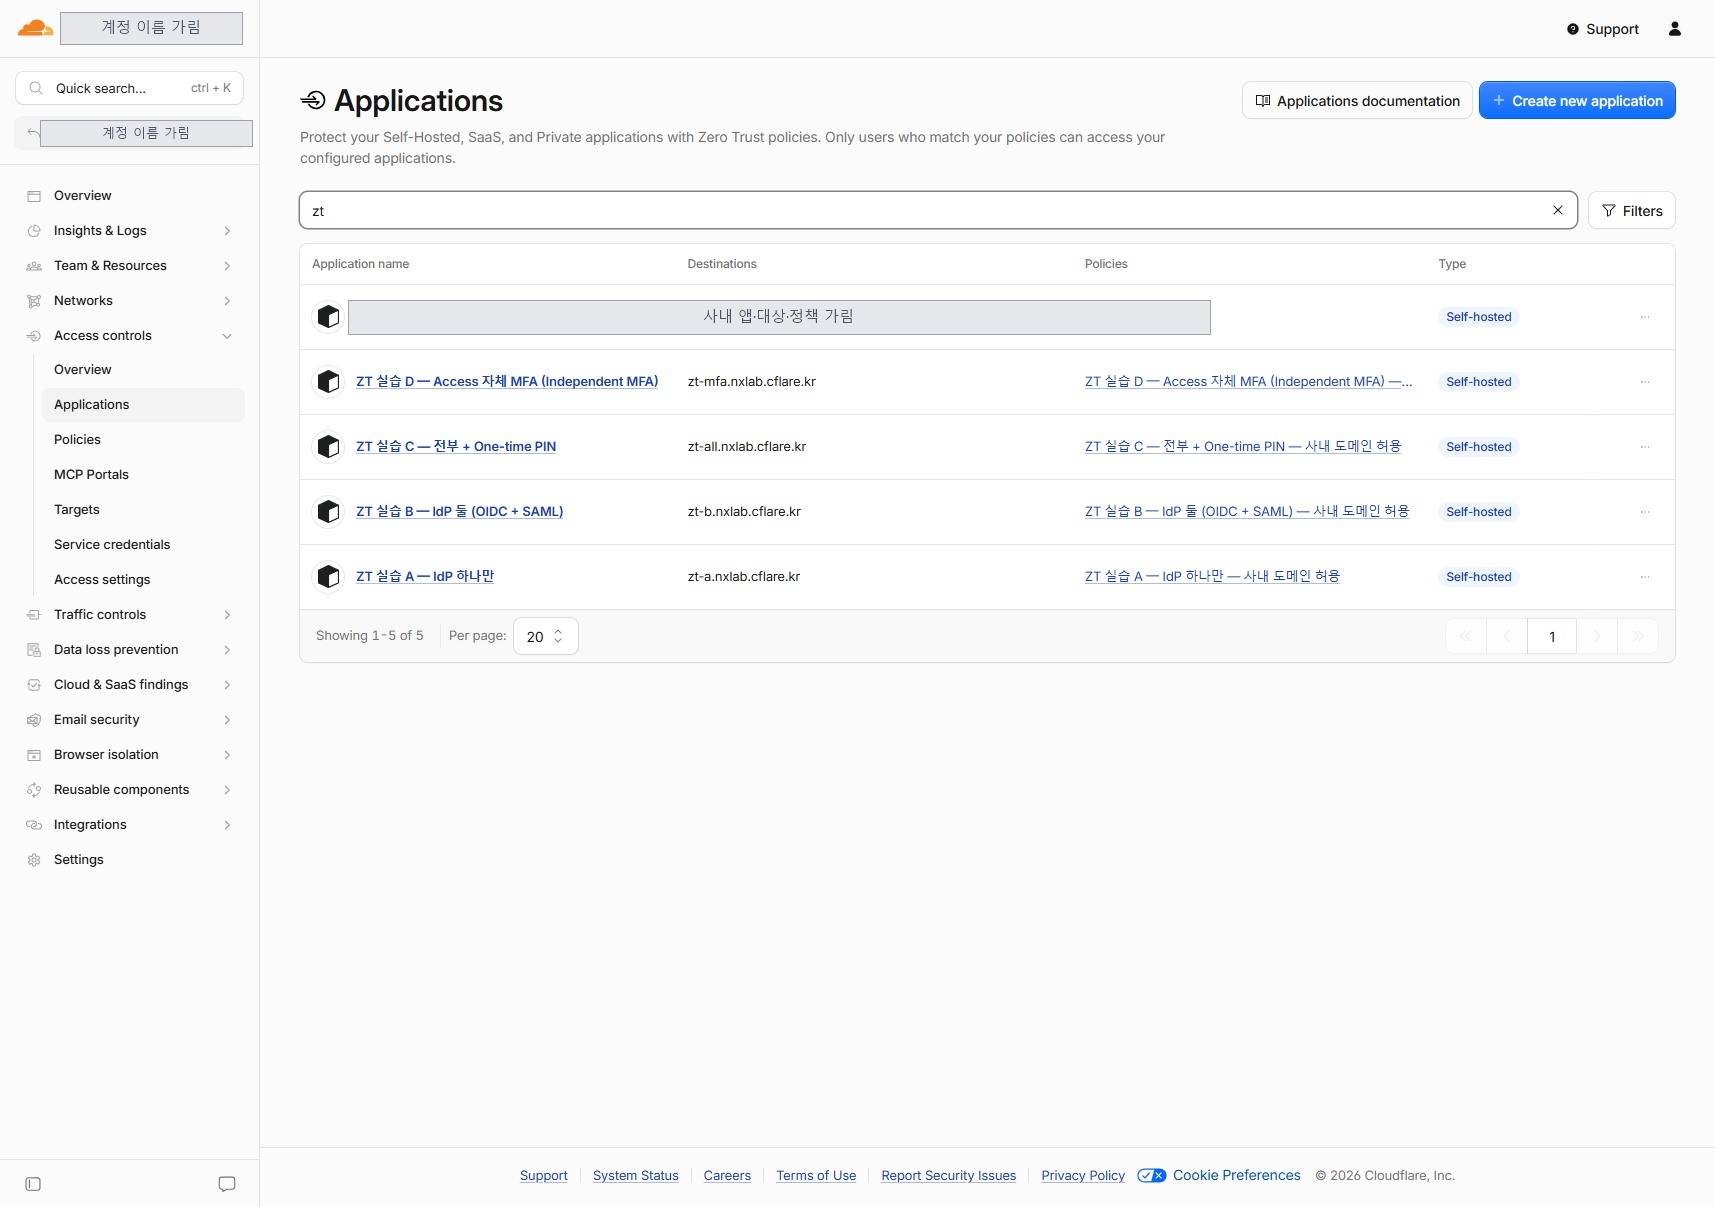
계정 하나를 도용당했을 때 닿는 범위가 다릅니다. VPN은 대역 전체, Cloudflare One은 그 사람에게 허락된 앱뿐입니다.
※ 비교 대상은 오픈소스 기본 설정입니다. 상용 SSL-VPN은 AD 연동이나 단말 점검 같은 기능이 다를 수 있습니다.
화면으로 비교 3. 퇴사자는 어디서 막나요?
VPN은 VPN 화면에서 사람을 찾아 하나씩 끄고, Cloudflare One은 사내 계정을 막으면 끝납니다. 급하면 사람 단위로 바로 끊습니다.
두 관리 화면
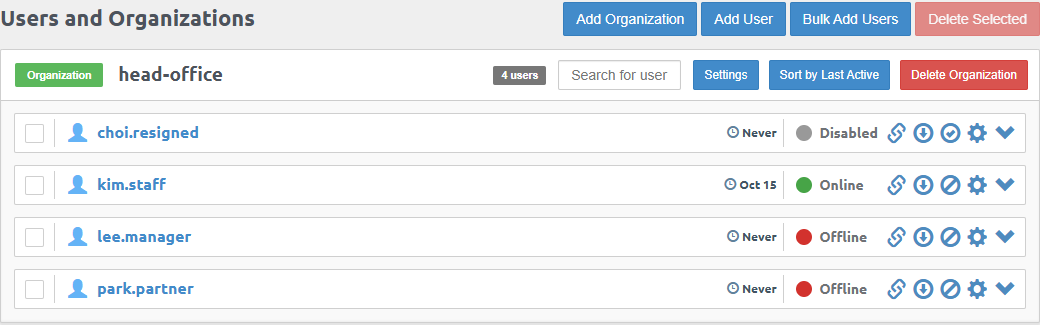
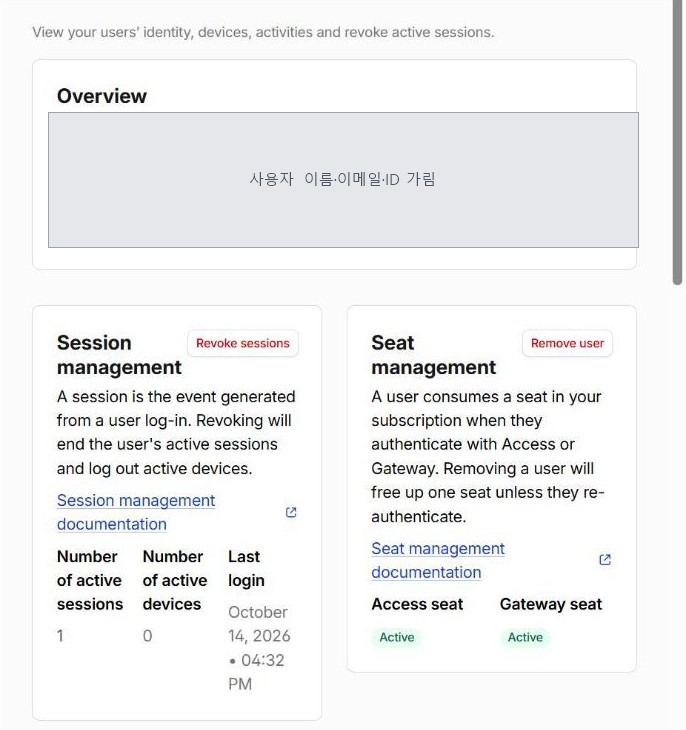
퇴사 처리를 사내 IdP 한 곳에서 끝냅니다.
※ 비교 대상은 오픈소스 기본 설정입니다. 상용 SSL-VPN은 AD 연동이나 단말 점검 같은 기능이 다를 수 있습니다.
화면으로 비교 4. 접속 기록에는 무엇이 남나요?
VPN에는 연결과 해제가, Cloudflare One에는 앱 접근마다 허용과 차단이 남습니다.
두 관리 화면
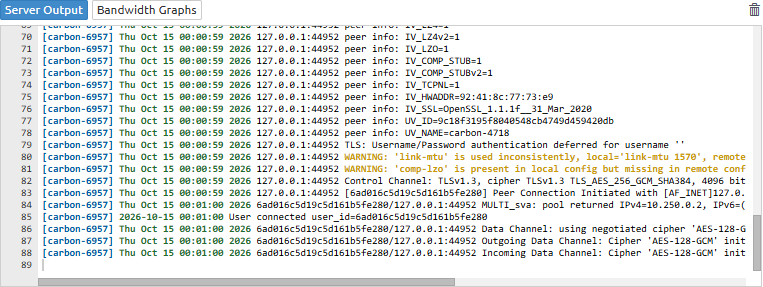
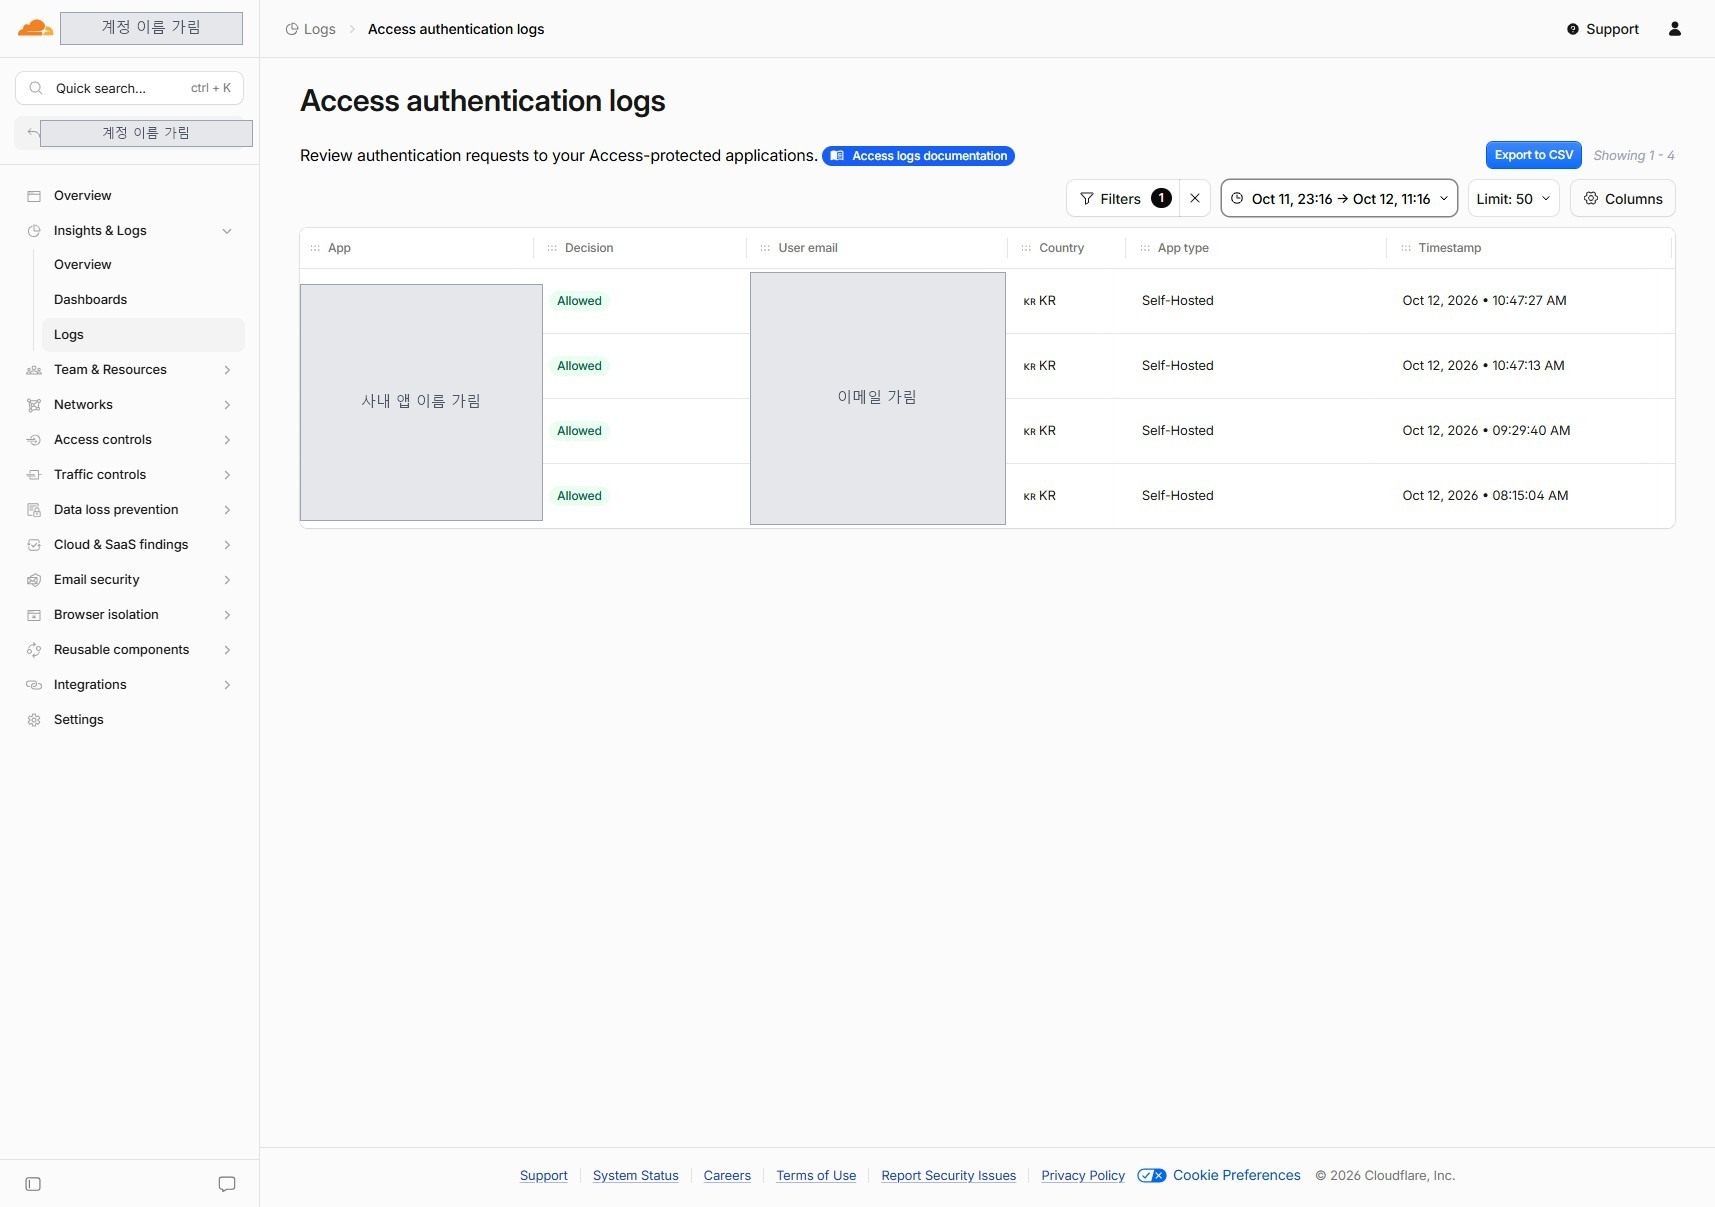
«누가 무엇에 접근했고 왜 막혔는지»를 정책 단위로 답할 수 있습니다.
※ 비교 대상은 오픈소스 기본 설정입니다. 상용 SSL-VPN은 AD 연동이나 단말 점검 같은 기능이 다를 수 있습니다.
화면으로 비교 5. 접속하는 PC가 안전한지 어떻게 보나요?
이 오픈소스 VPN 기본 기능에는 단말 상태 확인이 없습니다. Cloudflare One은 단말 조건(posture?)을 접근 정책에 바로 겁니다.
두 관리 화면
SSL-VPN(오픈소스 Pritunl 기본 설정, 우리 랩): 로그인(인증서, 비밀번호)만 맞으면 어느 PC에서든 접속됩니다. 단말 상태를 보려면 상용 VPN의 부가 기능이나 별도 NAC 제품을 붙여야 합니다.
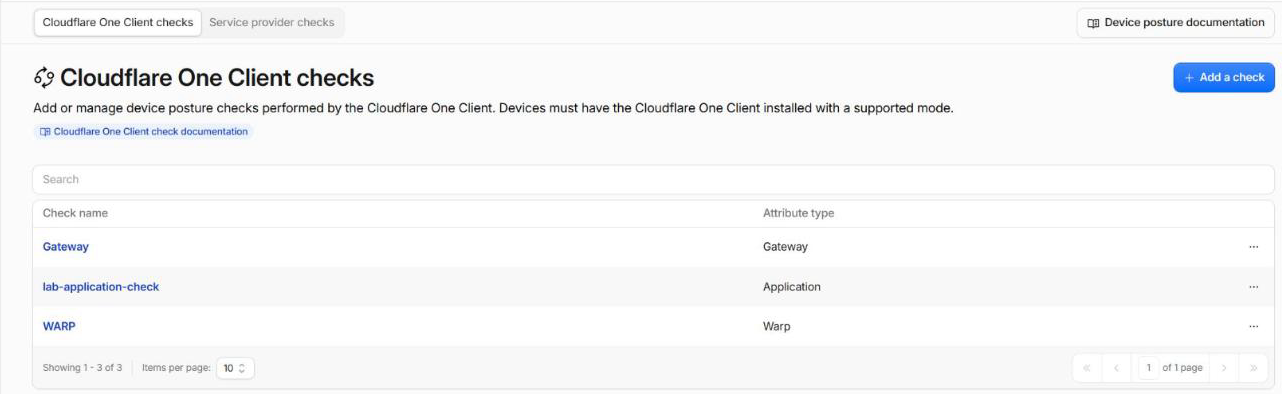
별도 NAC 제품 없이 PoC에서 바로 확인할 수 있습니다.
※ 비교 대상은 오픈소스 기본 설정입니다. 상용 SSL-VPN은 AD 연동이나 단말 점검 같은 기능이 다를 수 있습니다.
화면으로 비교 6. 비밀번호가 새면 어떻게 되나요?
비밀번호만 새도 VPN은 열립니다. 미국 CISA와 FBI는 «MFA가 없는 VPN»을 랜섬웨어 침투 경로로 꼽았습니다(AA24-109A).
두 관리 화면
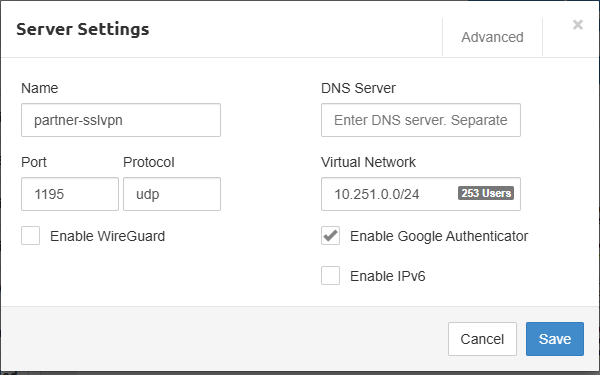
Pritunl에서 사내 계정 SSO 연동은 유료 구독입니다.
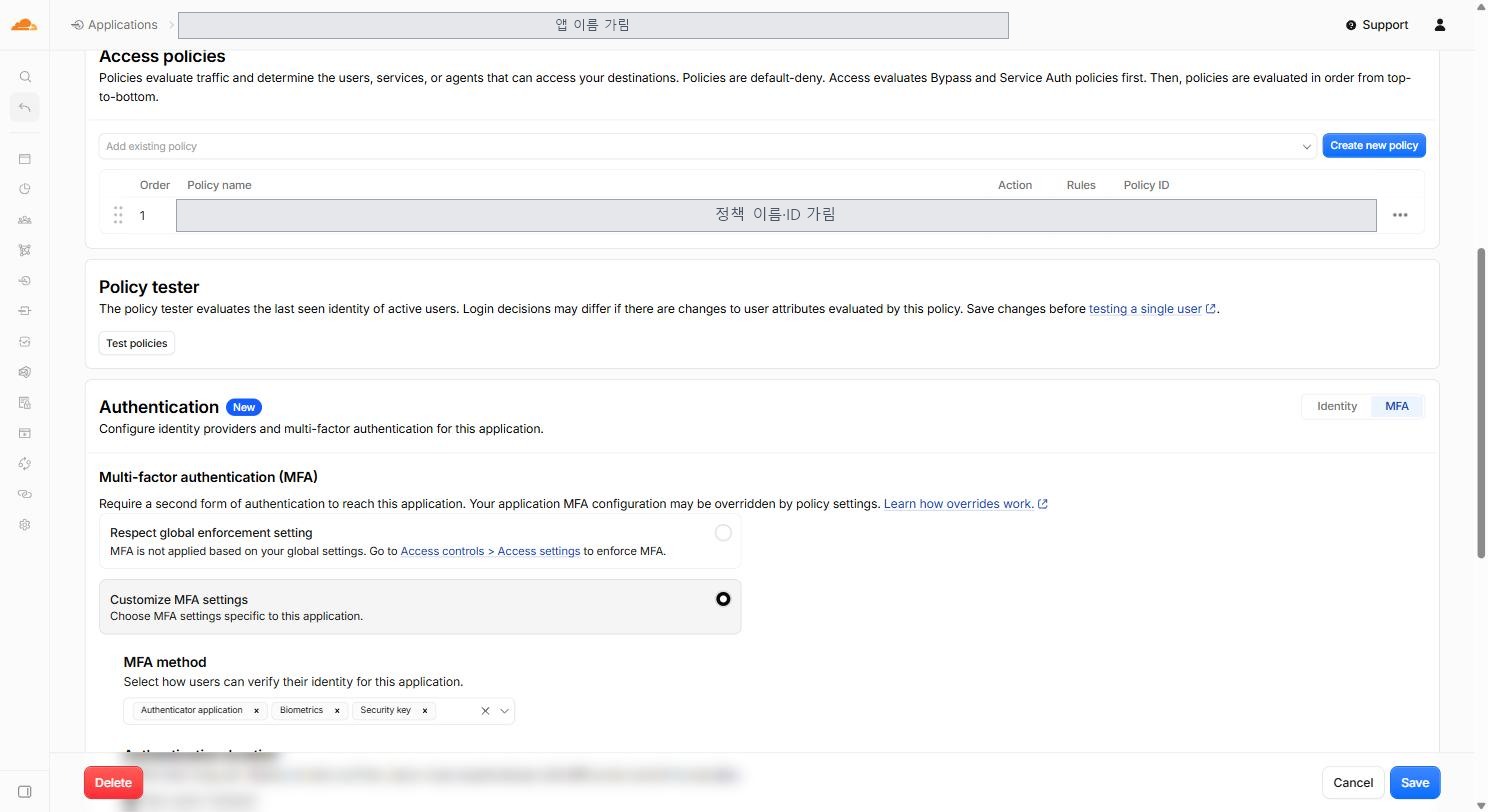
비밀번호가 새도 두 번째 확인에서 막힙니다. 앱마다 강도를 달리하고, 피싱에 강한 보안 키까지 쓸 수 있습니다.
화면으로 비교 7. 소속마다 다른 설정은 어떻게 주나요?
VPN은 소속마다 서버와 포트를 하나씩 더 만들고, Cloudflare One은 프로그램 하나로 로그인한 사람에 따라 프로필을 자동 배정합니다.
두 관리 화면
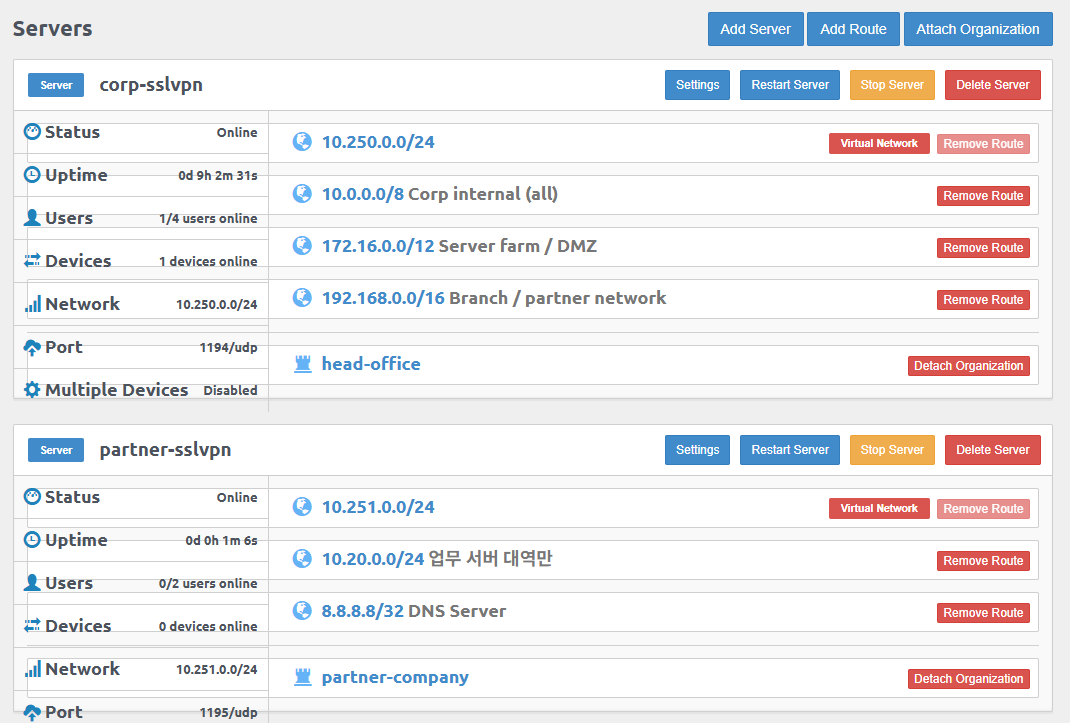
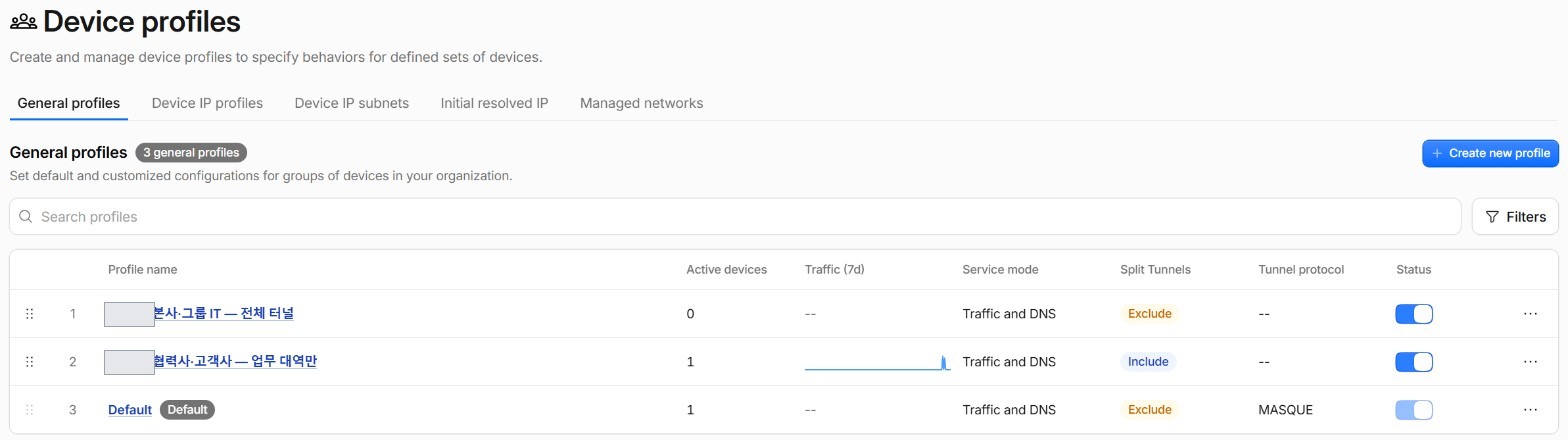
- 본사, 그룹 IT: 전체 터널(Exclude). 인터넷까지 Cloudflare로 보호합니다.
- 협력사, 고객사: 업무 대역만(Include). 개인 인터넷은 그대로 둡니다.
- 기본(Default): 위 규칙에 해당하지 않는 단말입니다.
서버를 늘리지 않고 한 화면에서 소속별로 나눕니다. 협력사에는 업무 대역만, 임직원에는 인터넷 보호까지 줍니다.
운영과 보안은 무엇이 더 다른가요?
여덟 가지를 더 견주었습니다. 열린 장비가 없어지고, 계정과 설정과 기록이 한 곳으로 모입니다.
운영·보안 여덟 가지와 왜 중요한가
| 구분 | SSL-VPN | Cloudflare One | 왜 중요한가 |
|---|---|---|---|
| 장비 취약점 | 인터넷에 열린 장비가 공격 대상. CISA 악용 취약점 목록(KEV)에 VPN 장비 취약점이 다수 | 사내에 열린 포트 없음. 커넥터(Tunnel?)가 밖으로만 연결 | 패치 전 공격에도 노출 면이 작습니다 |
| 2단계 인증 | 서버 단위 OTP, SSO 연동은 별도(유료) 구성 | 앱별 MFA, 보안 키, 사내 IdP 연동 | 랜섬웨어의 주된 침투 경로인 비밀번호 유출에 대비합니다 |
| 소속별 설정 | 소속마다 서버, 포트, 접속 파일 추가 | 단말 프로필을 규칙으로 자동 배정 | 협력사와 임직원을 한 화면에서 나눕니다 |
| 동시 접속 확장 | 장비 용량과 라이선스 증설 | 클라우드 서비스라 장비 증설 없음 | 재택이나 비상 시 접속이 몰려도 버팁니다 |
| 접속 경로 | 모든 접속이 본사 VPN 장비로 모임 | 사용자와 가까운 Cloudflare 데이터센터 경유 | 해외와 지점 사용자의 속도 |
| 협력사 웹 접속 | 프로그램 설치와 접속 파일 배포 | 웹앱은 브라우저 로그인만으로(클라이언트리스?) | 단기 외부 인력을 빨리 붙입니다 |
| 계정 회수 | VPN 계정과 사내 계정을 따로 정리 | 사내 IdP 하나로 회수, 세션 즉시 끊기 | 퇴사와 이동 때 누락을 막습니다 |
| 기록 | 장비별 연결 기록 | 사용자, 앱, 요청 단위 로그와 SIEM 내보내기 | 감사와 사고 조사 |
SSL-VPN 칸은 일반적인 구조 기준이며 제품마다 다를 수 있습니다. 2단계 인증과 소속별 설정은 위 «화면으로 비교» 6, 7을 봅니다.
속도와 사용 경험은 어떻게 달라지나요?
VPN은 모든 트래픽이 사내 게이트웨이 한 곳으로 몰리고, Zero Trust는 가장 가까운 Cloudflare 입구에서 처리합니다.
무엇이 달라지나
- VPN: 본사 회선과 장비 용량이 곧 전체 속도이고, 한 곳이 죽으면 전원이 끊깁니다.
- Zero Trust: 사내 서버까지는 Tunnel?의 나가는 연결로 잇습니다.
- 웹앱: 클라이언트리스?라 VPN 클라이언트가 없는 협력사나 임시 인력도 브라우저로 들어옵니다.
사설 IP나 비웹 포트에는 WARP?가 필요하지만, 설치와 로그인은 한 번뿐입니다.
어떤 순서로 바꾸나요?
VPN을 켜 둔 채 병행 운영?으로 시작해, 웹앱부터 하나씩 옮깁니다.
네 단계
- 웹앱: 서버는 그대로 두고 문 앞만 Access?로 바꿉니다.
- 사내망 자원: 사설 IP와 비웹 포트는 WARP?와 Tunnel?로 엽니다. 이때부터 VPN 없이도 사내 시스템이 열립니다.
- 정책과 확인: 앱마다 «누가, 어떤 단말로» 정책을 걸고 로그로 실제 접속을 봅니다.
- 축소와 폐쇄: 새 문으로 모인 앱과 사용자를 VPN 허용 목록에서 빼고, 마지막 실접속이 사라지면 게이트웨이를 끕니다.
게이트웨이를 첫날 끄는 것은 이전이 아닙니다. 나란히 두고 앱 단위로 옮깁니다.
실습장에서 직접 볼 수 있나요?
볼 수 있습니다. 아래 랩에서 직접 로그인해 확인합니다.
이어서 볼 것
- 소속별 접근 통제 랩: 협력사와 고객사 계정으로 같은 주소가 열리고 막히는 것을 PC와 휴대폰에서 봅니다.
- Access 동작 원리: Access가 요청을 판단하는 방식과 오리진이 받는 것을 봅니다.
- 실습장 Zero Trust 탭: 로그인이 무엇을 두 번 묻는지 그림으로 보고 직접 해 봅니다.
함정: 자주 하는 오해: 이전을 «전환일»로 계획하는 것
«VPN 게이트웨이를 먼저 꺼야 새 시스템을 깐다»고 생각하면 첫날부터 현장이 멈춥니다.
이전은 하루짜리 전환이 아니라 앱 단위 병행입니다. 두 문을 나란히 열고 로그로 접속이 옮겨 가는 것을 봅니다(위 «어떤 순서로 바꾸나요?»).
앱 주소가 바뀌지 않는다고 사용자에게 먼저 알리면 문의가 줄어듭니다.
한눈에 보기
이전은 «앱 분류, 문 연결, 정책, 병행 검증»의 반복입니다. 웹앱은 브라우저만으로(클라이언트리스?), 사설 IP와 비웹 포트는 WARP?와 Tunnel?로 엽니다.
VPN 을 끄고 시작하지 않습니다 — 앱 하나씩 옮기고, 확인된 줄부터 줄여 갑니다.
옮길 앱은 어떻게 나누나요?
접속 방식으로 세 갈래를 나눕니다. 갈래마다 문을 여는 방법이 다릅니다.
분류표
| 갈래 | 예시 | 문을 여는 방법 |
|---|---|---|
| 브라우저로 쓰는 웹앱 | 사내 포털·그룹웨어·관리 화면 | Access? 앱 등록(클라이언트리스?) |
| 사설 IP·비웹 포트 | 사내 시스템, SSH·RDP | WARP? + Tunnel? 라우트 |
| 사람 아닌 연동 | 배포 스크립트·자동화 | 서비스 토큰?(Service Auth) |
기준은 지금 VPN으로 쓰는 목록입니다. VPN 사용 로그와 서버별 접속 대역을 먼저 뽑으면 빠지는 앱이 없습니다.
웹앱은 어떻게 옮기나요?
서버와 주소는 그대로 두고 문 앞에 Access?를 둡니다. 사용자는 VPN 없이 회사 로그인(IdP?)으로 들어옵니다.
등록 순서
Zero Trust › Access › Applications › Add an application › Self-hosted
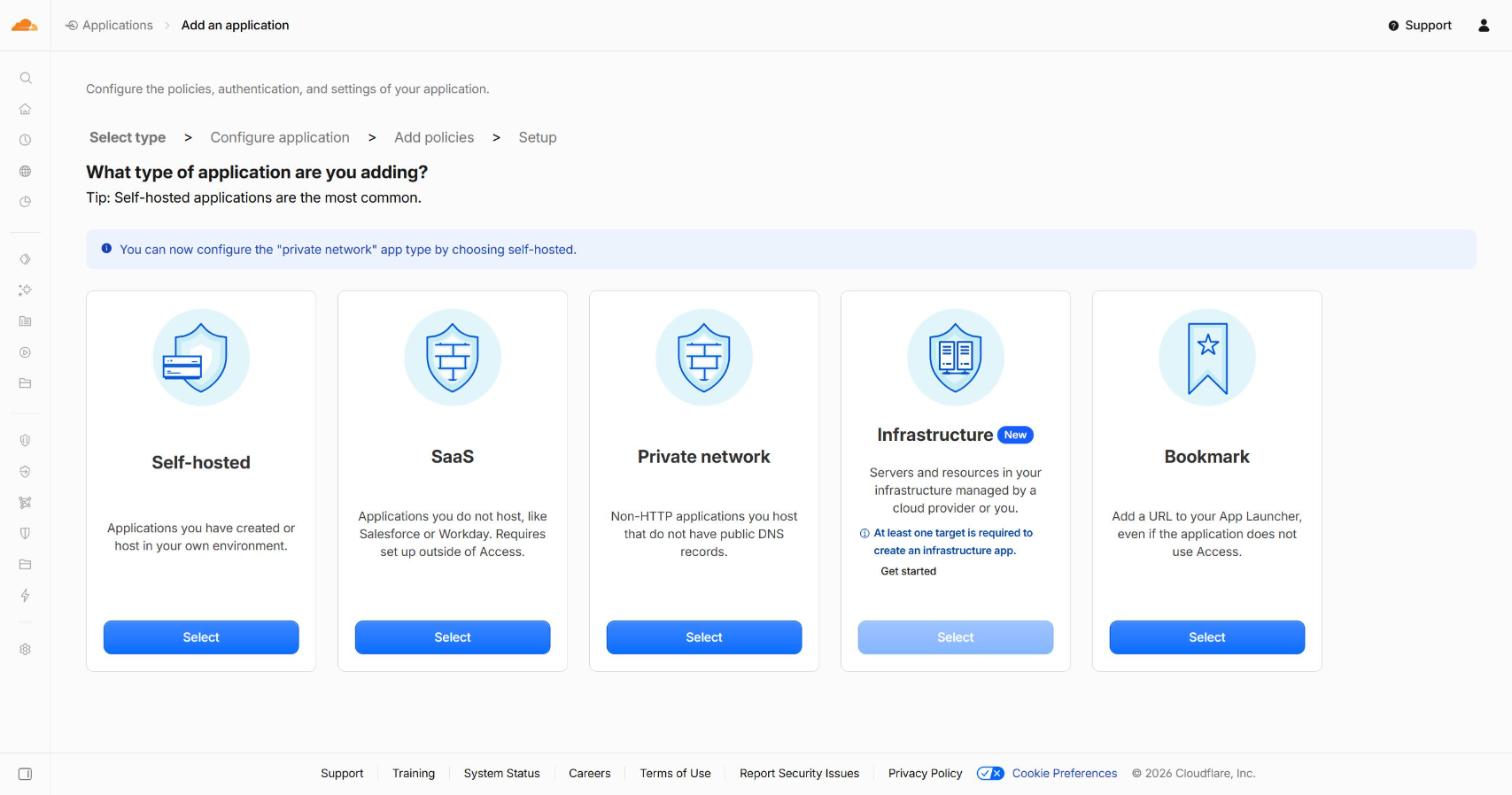
- Self-hosted를 고르고 앱 이름과 도메인(앱 주소)을 넣습니다.
- 로그인 방법은 회사가 쓰는 IdP를 연결합니다.
- 정책(누가 들어오나)을 이메일이나 그룹으로 쓰고, 필요한 앱만 MFA?를 켭니다.
- 세션 시간은 오래 쓰는 앱은 길게, 관리 화면은 짧게 둡니다.
앱 등록은 «문이 생겼다»까지입니다. 오리진이 토큰 서명을 검증해야 그 문이 유일한 길이 됩니다.
사내망 자원은 어떻게 여나요?
WARP?와 Tunnel?로 엽니다. cloudflared?가 나가는 연결만 만들어 서버에 들어오는 포트가 없습니다.
연결 순서
- 사내망 컴퓨터 한 대에 cloudflared?를 깔고 터널을 띄웁니다.
- 사내 대역을 터널 라우트로 등록합니다.
- 사용자 단말에 WARP?를 깔고 한 번 로그인합니다.
- Split Tunnel? 기본 제외 목록에서 사내 대역을 빼 Cloudflare를 지나게 합니다(아래 함정 참고).
- 사설 IP 하나에 접속해 완료를 확인합니다(공식 안내의 마지막 단계).
정책은 어떻게 거나요?
앱마다 허용 한 줄, 맨 끝은 차단입니다. 조건은 신원과 단말(posture?)이고, 사설망은 Gateway? 정책으로 좁힙니다.
VPN과 다른 상태를 만드는 곳
Zero Trust › Access › Policies › Add policy
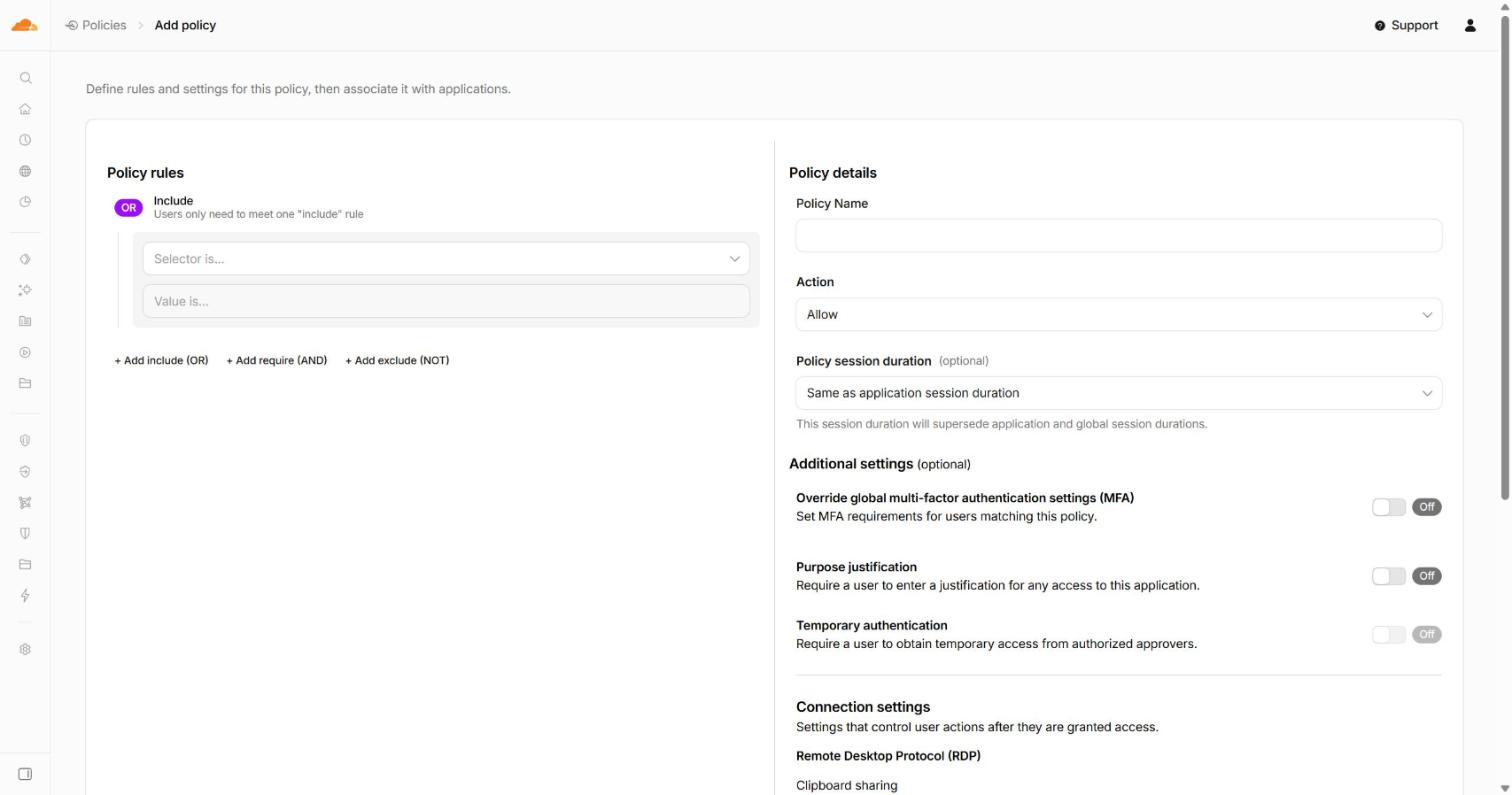
- 웹앱(Access?): 회사 그룹이나 이메일 목록으로 신원을 정하고, 필요한 앱만 2단계 인증을 켭니다.
- 사설망(Gateway?): 터널만 연결하면 등록된 단말 전부가 사설망 전체에 닿아 VPN과 같습니다. HTTP 정책과 네트워크 정책으로 서버, 포트, 사람을 좁혀야 ZTNA가 됩니다.
- 단말 기준: 민감한 앱에만 OS 버전이나 방화벽 같은 단말 조건을 붙입니다.
배포 전에 정책 시험기(policy tester)로 «이 사람이 이 앱을 통과하나»를 봅니다.
병행 기간에는 무엇을 보나요?
로그입니다. 새 문으로 접속이 모이는 앱부터 VPN 목록에서 뺍니다.
로그가 이전 속도를 정합니다
- Access? 로그: 누가, 언제, 어느 앱에 들어왔고 허용인지 차단인지 남습니다.
- Gateway? 로그: 단말, 적용된 정책, 목적지까지 남아 사설망 접근을 여기서 봅니다.
- 주기: 주 단위로 «새 문으로만 쓰이나»를 보고, 맞으면 VPN 허용 목록에서 뺍니다.
- 보관: 장기 보관과 분석은 Logpush로 내보냅니다.
함정: 가장 먼저 만나는 걸림돌: 기본 제외 목록
WARP?를 깔아도 사내 IP 접속이 «직접 연결»로 나가면 Split Tunnel? 기본 제외 목록 탓입니다.
기본 제외 목록에 사설 대역이 통째로 들어 있어, 사내망 접근에는 이를 바꿔야 합니다.
- 사내 대역을 제외 목록에서 빼고, 필요하면 대역이나 호스트 단위로 좁힙니다.
- 사내 DNS 이름은 이름 풀림도 함께 봅니다. 이름이 풀려도 경로가 안 열리는 경우가 있습니다.
«연결됨(Connected)»은 단말과 Cloudflare가 붙었다는 뜻일 뿐입니다. 확인은 실제 사설 IP 접속으로 합니다.
한눈에 보기
게이트웨이 집중이 사라지는 대신 «경로와 출발지»가 바뀝니다. VPN을 끊으려면 비웹 흐름 지원 범위, 세션과 토큰 설계, 상대 허용 목록(전용 출구 IP?), 폐쇄 근거가 필요합니다.
폐쇄는 마지막 단추입니다 — 근거 없이 끊으면 밤중 문의로 돌아옵니다.
성능은 왜 달라지나요?
집중과 분산의 차이입니다. ZTNA는 사용자 근처 엣지에서 연결을 끊고 정책을 평가해 병목과 단일 실패점이 없습니다.
어디서 끊기나
- VPN: 재택, 출장, 해외 트래픽이 본사 회선으로 모여 게이트웨이가 단일 실패점이 됩니다. 이 비중이 클수록 체감 차이가 커집니다.
- ZTNA: 연결 종결과 정책 평가는 가까운 Cloudflare 입구에서, 사내까지는 Tunnel?의 나가는 연결로 이어집니다.
비교는 같은 앱, 같은 시간대, 같은 단말로 재야 의미가 있습니다. 본사 안쪽 사용자는 VPN도 빨라 차이가 작게 느껴집니다.
웹이 아닌 앱도 옮길 수 있나요?
대부분 됩니다. TCP와 UDP는 Gateway? 네트워크 정책으로 제어하고, 레거시 프로토콜은 먼저 시험합니다.
옮기기 전에 확인할 것
| 흐름 | 지원 | 비고 |
|---|---|---|
| 웹(HTTP·HTTPS) | 브라우저 접근(클라이언트리스?) · WARP | 파일 용량·다운로드 동작은 미리 시험 |
| SSH·원격 데스크톱 등 TCP | WARP + Tunnel | 브라우저 터미널 접근도 가능 |
| UDP 흐름 | WARP + 네트워크 정책 | 동작 시험 후 판정 |
비웹 앱은 사설 IP 기준 «private app»으로 등록해 문을 열 수도 있습니다.
레거시 프로토콜과 전용 클라이언트는 공식 문서보다 우리 환경의 실측이 우선입니다. 시험 없이 일괄 이전 계획에 넣지 않습니다.
세션과 토큰은 어떻게 설계하나요?
앱마다 다르게 둡니다. Access? 토큰에는 앱마다 다른 AUD 태그?가 붙어 다른 앱에 재사용되지 않습니다.
설계 항목
- 세션 시간: 업무 앱은 길게, 관리 화면과 민감 앱은 짧게 둡니다.
- 오리진 검증: 오리진이 토큰 서명을 검증하면 Cloudflare를 지난 요청만 받습니다.
- 사람 아닌 연동: 배포와 자동화는 서비스 토큰?으로 들어와 회사 로그인 세션과 분리됩니다.
- VPN과 비교: 세션을 VPN보다 짧게 두면 «문이 잠기는 주기»가 곧 보안 수준이 됩니다.
출발지 IP가 바뀌면 무엇을 점검하나요?
상대 허용 목록입니다. VPN 출구 IP를 등록해 둔 오리진이나 협력사가 있으면 전용 출구 IP?로 고정합니다.
점검 순서
- 우리 출구 IP를 허용 목록에 둔 상대를 VPN 사용 로그와 계약 문서에서 찾습니다.
- 전용 출구 IP?를 발급받아 등록합니다.
- 발급은 «주·예비 한 쌍»으로 옵니다. 예비가 다른 나라인지 보고 둘 다 등록해 검증합니다.
- 지역 기반 차단을 쓰는 상대라면 예비 위치의 나라가 차단 대상인지도 봅니다.
건너뛰면 «VPN 때는 되던 것이 안 된다»는 문의가 폐쇄 뒤에 돌아옵니다.
VPN은 무엇을 근거로 끄나요?
«마지막 실접속» 기록입니다. Access 로그와 Gateway 로그를 보고, Logpush로 장기 보관합니다.
폐쇄 전 확인 세 가지
Zero Trust › Insights › Logs
- 접속: VPN 로그에 최근 실접속이 있는 계정이나 앱이 없는지 봅니다.
- 출발지: 상대 허용 목록 점검(4번 절)이 끝났는지 확인합니다.
- 사후: 폐쇄 뒤 잠시 남기는 «비상 문»의 기간과 해제 조건을 미리 정했는지 봅니다.
폐쇄 기록(누가, 언제, 무슨 근거로)은 감사와 다음 검토에 그대로 씁니다.
함정: 폐쇄 뒤에 터지는 일: 출발지 의존
VPN 게이트웨이를 끊은 뒤에야 «VPN 출구 IP»에 묶여 있던 연결이 얼마나 되는지 드러납니다.
상대별 점검을 끝냈어도, 우리 출구 IP를 쓰던 곳이 모두 문서에 있지는 않습니다.
- 폐쇄 뒤 한두 주는 VPN 계정과 대역을 끊기만 하고 지우지 않은 채 접속 시도 로그를 봅니다.
- 끊기는 연결이 출발지 때문이면 전용 출구 IP? 주·예비 등록 상태를 다시 봅니다.
단말 장애처럼 보이는 문의는 진단 자료를 받은 뒤 판단합니다. 바로 재설치하면 원인 기록이 사라집니다.
이 문서의 용어
- 병행 운영
- 이전 기간 동안 SSL-VPN 과 Zero Trust 를 나란히 두고 앱 단위로 조금씩 옮기는 운영
- 서비스 토큰
- Service token · 사람이 아닌 프로그램용 자격 증명. Client ID 와 Client Secret 두 값으로 이루어집니다
- 성곽과 해자
- castle-and-moat(경계 보안 모델) · 해자(로그인)를 건너 성 안에만 들어오면 전부 믿어 주는 전통적 구조. VPN 이 이 모델입니다
- 전용 출구 IP
- Dedicated egress IP · Cloudflare 에서 나갈 때 고정으로 쓰는 IP. 상대 허용 목록에 등록할 수 있습니다
- 최소 권한
- principle of least privilege · 필요한 자원에만 접근을 주는 원칙
- 클라이언트리스
- clientless · 앱 설치 없이 브라우저만으로 쓰는 접근 방식
- 평면 확산
- lateral movement · 침입자가 망 안을 옮겨 다니며 피해를 넓히는 것
- Access
- Cloudflare Access · 앱 앞에서 요청마다 정책을 확인하는 신원 기반 프록시(문지기)
- AUD 태그
- Application Audience tag(앱 대상 태그) · Access 앱마다 붙는 고유 값. 토큰이 다른 앱에 재사용되지 않게 합니다
- cloudflared
- Tunnel 연결을 만들고 유지하는 프로그램 · 사내망 안의 컴퓨터에 설치합니다
- Gateway
- Cloudflare Gateway · 단말에서 나가는 트래픽을 목적지·신원 기준으로 허용·차단·기록하는 관문
- IdP
- Identity Provider(신원 제공자) · 회사 로그인 시스템(AD FS·Google·Okta 등)
- MFA
- Multi-Factor Authentication(2단계 인증) · 비밀번호 다음에 휴대폰 6자리 등을 한 번 더 묻는 것
- posture
- Device posture(단말 상태 검사) · OS 버전·방화벽 같은 단말 조건을 통과한 기기만 허용하는 검사
- Split Tunnel
- 분할 터널 · 어떤 대역은 Cloudflare 로 보내고 어떤 대역은 그냥 인터넷으로 보낼지 정하는 목록
- SSL-VPN
- 브라우저나 전용 클라이언트로 사내망에 원격 접속하는 전통적 VPN 방식 · 로그인하면 사내망을 통째로 쓸 수 있습니다
- Tunnel
- Cloudflare Tunnel · 서버 쪽 프로그램(cloudflared)이 Cloudflare 로 «나가는» 연결을 맺어, 들어오는 포트 없이 사내망을 내보내는 방식
- WARP
- Cloudflare One Client(WARP) · 단말에 깔아 업무 트래픽을 Cloudflare 로 보내는 앱
- Zero Trust
- 제로 트러스트 · 사내망 안이라도 믿어 주지 않고, 요청마다 신원과 맥락을 확인한 뒤 허용하는 보안 방식
- ZTNA
- Zero Trust Network Access(제로 트러스트 네트워크 접근) · 앱 단위로만 문을 여는 원격 접속 기술. VPN 을 대체하는 핵심 기술입니다